臨沂在線網(wǎng)站安全技術(shù)防范策略與實(shí)踐
隨著互聯(lián)網(wǎng)技術(shù)的飛速發(fā)展,網(wǎng)絡(luò)安全已成為維系企業(yè)運(yùn)營(yíng)、保護(hù)用戶數(shù)據(jù)、保障業(yè)務(wù)連續(xù)性的基石。臨沂在線作為區(qū)域性的重要信息服務(wù)平臺(tái),其網(wǎng)站安全技術(shù)防范體系的建設(shè)至關(guān)重要。本文旨在探討臨沂在線網(wǎng)站可采用的安全技術(shù)防范策略與實(shí)踐,以構(gòu)建一個(gè)安全、可靠、穩(wěn)定的網(wǎng)絡(luò)環(huán)境。
一、 臨沂在線網(wǎng)站面臨的安全挑戰(zhàn)
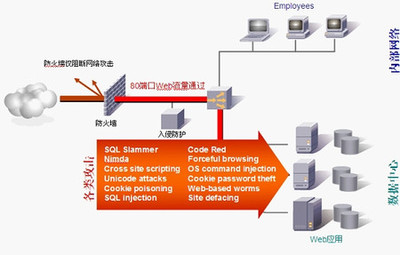
在數(shù)字化進(jìn)程中,網(wǎng)站可能面臨多種安全威脅,主要包括:
- Web應(yīng)用攻擊:如SQL注入、跨站腳本(XSS)、跨站請(qǐng)求偽造(CSRF)等,這些攻擊可能竊取用戶數(shù)據(jù)、篡改網(wǎng)頁(yè)內(nèi)容或進(jìn)行未授權(quán)操作。
- 惡意掃描與入侵:黑客利用自動(dòng)化工具掃描網(wǎng)站漏洞,試圖獲取服務(wù)器控制權(quán)。
- 分布式拒絕服務(wù)攻擊:通過(guò)海量流量淹沒服務(wù)器,導(dǎo)致網(wǎng)站服務(wù)中斷,影響正常訪問(wèn)。
- 數(shù)據(jù)泄露風(fēng)險(xiǎn):用戶個(gè)人信息、交易數(shù)據(jù)等敏感信息若保護(hù)不當(dāng),易成為攻擊目標(biāo)。
- 內(nèi)容安全風(fēng)險(xiǎn):網(wǎng)站可能被植入惡意鏈接、違規(guī)信息,或因第三方組件漏洞引入風(fēng)險(xiǎn)。
二、 核心安全技術(shù)防范策略
為應(yīng)對(duì)上述挑戰(zhàn),臨沂在線網(wǎng)站應(yīng)從多層次、多角度構(gòu)建技術(shù)防御體系:
1. 基礎(chǔ)架構(gòu)與網(wǎng)絡(luò)安全
- 部署Web應(yīng)用防火墻:在網(wǎng)站入口部署WAF,有效識(shí)別和攔截常見的Web攻擊,如SQL注入、XSS等,為網(wǎng)站提供第一道防線。
- 啟用HTTPS加密傳輸:為全站啟用SSL/TLS證書,確保用戶與網(wǎng)站之間數(shù)據(jù)傳輸?shù)臋C(jī)密性和完整性,防止中間人攻擊。
- 網(wǎng)絡(luò)隔離與訪問(wèn)控制:對(duì)服務(wù)器進(jìn)行網(wǎng)絡(luò)分段,嚴(yán)格限制不必要的端口開放;實(shí)施最小權(quán)限原則,僅允許授權(quán)IP訪問(wèn)管理后臺(tái)等敏感區(qū)域。
- DDoS防護(hù):采用專業(yè)的高防IP或云防護(hù)服務(wù),能夠清洗異常流量,保障網(wǎng)站在大流量攻擊下的可用性。
2. 服務(wù)器與主機(jī)安全
- 系統(tǒng)加固與漏洞管理:定期更新操作系統(tǒng)、Web服務(wù)器(如Nginx/Apache)、數(shù)據(jù)庫(kù)及中間件至最新安全版本;關(guān)閉不必要的服務(wù)和端口;安裝主機(jī)安全防護(hù)軟件。
- 安全配置:遵循安全最佳實(shí)踐進(jìn)行配置,例如禁用目錄列表、設(shè)置安全的文件權(quán)限、配置安全的HTTP頭等。
- 日志審計(jì)與監(jiān)控:集中收集并分析系統(tǒng)日志、訪問(wèn)日志、安全日志,利用SIEM工具進(jìn)行實(shí)時(shí)監(jiān)控和異常告警,以便快速發(fā)現(xiàn)和響應(yīng)安全事件。
3. 應(yīng)用與數(shù)據(jù)安全
- 安全編碼實(shí)踐:在網(wǎng)站開發(fā)階段即融入安全考量,對(duì)用戶輸入進(jìn)行嚴(yán)格的驗(yàn)證、過(guò)濾和轉(zhuǎn)義,防止注入類漏洞;使用安全的API和框架。
- 權(quán)限與身份認(rèn)證:實(shí)施強(qiáng)密碼策略,對(duì)管理賬戶啟用多因素認(rèn)證;實(shí)現(xiàn)精細(xì)化的用戶權(quán)限控制,確保用戶只能訪問(wèn)其授權(quán)資源。
- 數(shù)據(jù)保護(hù):對(duì)存儲(chǔ)的敏感用戶信息(如密碼、身份證號(hào))進(jìn)行高強(qiáng)度加密(如使用哈希加鹽處理密碼);對(duì)重要業(yè)務(wù)數(shù)據(jù)實(shí)施定期加密備份。
- 第三方組件安全:持續(xù)關(guān)注并使用第三方庫(kù)、插件的最新安全版本,定期進(jìn)行組件漏洞掃描。
4. 持續(xù)監(jiān)測(cè)與應(yīng)急響應(yīng)
- 漏洞掃描與滲透測(cè)試:定期聘請(qǐng)專業(yè)安全團(tuán)隊(duì)或使用自動(dòng)化工具對(duì)網(wǎng)站進(jìn)行漏洞掃描和模擬攻擊測(cè)試,主動(dòng)發(fā)現(xiàn)潛在風(fēng)險(xiǎn)。
- 建立安全應(yīng)急響應(yīng)預(yù)案:明確安全事件分類、上報(bào)流程、處置步驟和恢復(fù)方案,定期進(jìn)行演練,確保在遭遇攻擊時(shí)能快速、有序應(yīng)對(duì)。
- 安全意識(shí)培訓(xùn):對(duì)網(wǎng)站開發(fā)、運(yùn)維及內(nèi)容管理人員進(jìn)行定期的網(wǎng)絡(luò)安全意識(shí)培訓(xùn),提升整體安全防護(hù)水平。
三、 實(shí)踐建議與展望
對(duì)于臨沂在線而言,安全建設(shè)是一個(gè)持續(xù)演進(jìn)的過(guò)程,而非一勞永逸的項(xiàng)目。建議:
- 建立常態(tài)化的安全運(yùn)維機(jī)制,將安全檢查和更新納入日常運(yùn)維流程。
- 考慮采用云安全服務(wù),利用云服務(wù)商提供的安全能力(如云WAF、安全托管等)降低自身運(yùn)維復(fù)雜度和成本。
- 遵守法律法規(guī),如《網(wǎng)絡(luò)安全法》、《數(shù)據(jù)安全法》和《個(gè)人信息保護(hù)法》的要求,完善用戶隱私政策,規(guī)范數(shù)據(jù)收集與使用。
- 加強(qiáng)用戶安全教育,通過(guò)網(wǎng)站公告、提示等方式,提升用戶自身的安全防范意識(shí)。
通過(guò)構(gòu)建并持續(xù)優(yōu)化涵蓋網(wǎng)絡(luò)、主機(jī)、應(yīng)用、數(shù)據(jù)及管理層面的縱深防御體系,臨沂在線能夠顯著提升其網(wǎng)站的安全防護(hù)能力,有效抵御各類網(wǎng)絡(luò)威脅,從而為廣大用戶提供更加安全、可信賴的在線信息服務(wù),保障平臺(tái)業(yè)務(wù)的健康、穩(wěn)定發(fā)展。
如若轉(zhuǎn)載,請(qǐng)注明出處:http://www.domharbot.com/product/12.html
更新時(shí)間:2026-10-10 15:36:12